Pages

Pembukaan Pelatihan

Pembukaan Pelatihan Oleh Bapak Wakil Bupati Kab. Hulu Sungai Utara.

Penyematan Tanda Peserta

Penyematan tanda peserta siswa-siswi pelatihan LLK-UKM Amuntai Oleh Bapak Wakil Bupati Kab. HSU.

Pendaftaran Pelatihan

Penerimaan pendaftaran calon peserta Pelatihan Berbasis Kompetensi LLK Amuntai Kab.HSU.

Tes Tertulis dan Wawancara

Pelaksanaan Seleksi Tes Tertulis dan Wawancara LLK Amuntai Kab. HSU.

Praktikum

Praktikum di Lab. Kejuruan Komputer.

Showing posts with label operatorkomputer. Show all posts

Monday, February 13, 2012

Metode Enkripsi PGP (Pretty Good Privacy)


Pengertian PGP
PGP adalah suatu metode penyandian informasi yang bersifat rahasia sehingga jangan sampai diketahui oleh orang yang tidak berhak. Informasi ini bisa berupa e-mail yang sifatnya rahasia, nomor kode kartu kredit, atau pengiriman dokumen rahasia perusahaan melalui internet. PGP menggunakan metode kriptografi yang disebut “public key encryption”; yaitu suatu metode kriptografi yang sangat sophisticate.
Beberapa istilah yang sering digunakan
  • cryptography/encryption
ilmu pengetahuan yang mempelajari pengacakan text sehingga tidak seorang pun yang dapat mengetahuinya kecuali bila ia tahu kode yang digunakan untuk men-dechipernya.
  • conventional cryptography
suatu metode encryption/enkripsi di mana suatu kunci digunakan untuk melakukan enksripsi dan dekripsi suatu plaintext.
  • encrypt/encipher
pengacakan/scramble dari suatu informasi.
  • decrypt/decipher
mengembalikan informasi yang telah diacak menjadi bentuk informasi yang semula.
  • ciphertext/cipher
text setelah dilakukan proses enkripsi
  • plaintext
text yang akan dienkripsi
  • key/kunci
kode yang digunakan untuk melakukan enchiper dan atau dechiper suatu text. Dalam kriptografi konvensional, kunci yang digunakan untuk enkripsi dan dekripsi adalah sama. Dalam public-key cryptography,kunci untuk enkripsi dan dekripsi berbeda.
  • public-key crypto
suatu sistem yang menggunakan dua kunci; yaitu public key dan the secret key yang lebih baik dan lebih praktis dibandingkan dengan conventional crypto. Tujuan utamanya adalah kemudahan dalam manajemen kunci.
  • algorithm/algoritma
algorithm adalah program crypto apa yang digunakan untuk melakukan enkripsi. Ia bukanlah suatu kunci, tetapi menghasilkan kunci. Suatu algoritma yang kuat/bagus akan manghasilkan crypto yang kuat.bagus juga. PGP menggunakan IDEA untuk bagian crypto yang konvensional, dan RSA untuk bagian public-key . keduanya adalah algoritma yang bagus, namun RSA lebih bagus daripada IDEA.
  • passphrase
adalah suatu word atau phrase, atau bahkan hanya karakter acak, yang digunakan PGP untuk mengidentifikasi seseorang sebagai person yang diinginkan oleh orang tersebut. Suatu passphrase sebaiknya lebih dari satu word, dan jangan pernah membuat yang orang lain dapat menebaknya, seperti nama, nama tengah, binatang kesayangan, nama anak, hari ultah, nama pacar, alamat, band favorit dsb. suatu passphrase yang ideal, adalah setengah dari baris text. Sebaiknya lebih dari tiga word dan mengandung hal-hal berikut: proper name, suatu slang atau vulgar word, dan irregular capitalization, sebagai contoh: tHe, benny, dll. JUGA, Sifat lainnya adalah ia harus mudah diketik secara cepat, tanpa error, dan tanpa perlu melihatnya pada layar.
  • public key
adalah suatu kunci yang memiliki sifat sebagai berikut : mempunyai suatu koneksi, sangat berbeda dari yang lainnya, didistribusikan dalam jumlah yang besar , melaluui banyak channel, secure atau insecure.
  • secret key
adalah suatu kunci yang dimiliki oleh kita dan hanya kita seorang, dan tidak pernah diperlihatkan kepada publik.
  • ASCII armor/radix-64
adalah suatu format yang digunakan PGP untuk mengkonversi default binary ciphertext, yang tidak dapat ditransfer melalui jaringan, menjadi suatu bentuk ASCII yang dapat dikirmkan melalui email atau usenet. 
Prinsip Kerja PGP
ü PGP, seperti yang telah dijelaskan sebelumnya, menggunakan teknik yang disebut public-key encryption dengan dua kode. Kode-kode ini berhubungan secara intrinsik, namun tidak mungkin untuk memecahkan satu dan yang lainnya.
ü Bila suatu ketika kita membuat suatu kunci, maka secara otomatis akan dihasilkan sepasang kunci yaitu public key and secret key. Kita dapat memberikan public key ke manapun tujuan yang kita inginkan, melalui telephone, internet, keyserver, dsb. Secret key yang disimpan pada mesin kita dan menggunakan messager decipher akan dikirimkan ke kita. Jadi orang yang akan menggunakan public key kita (yang hanya dapat didekripsi oleh oleh secret key kita), mengirimkan messages kepada kita , dan kita akan menggunakan secret key untuk membacanya.
ü Kenapa menggunakan dua kunci ?.
Karena dengan conventional crypto, di saat terjadi transfer informasi kunci, suatu secure channel diperlukan. Dan jika kita memiliki suatu secure channel, mengapa kita menggunakan crypto? Namun dengan public-key system, tidak akan menjadi masalah siapa yang melihat kunci milik kita, karena kunci yang dilihat orang lain adalah yang digunakan hanya untuk enkripsi dan hanya kita sebagai pemilik yang mengetahui secret key; yaitu key yang berhubungan secara fisik dengan komputer kita yang dapat melakukan proses dekripsi dengan public key yang ada dan kemudian kita masukan lagi passphrase. Jadi seseorang mungkin dapat mencuri passphrase yang kita ketikkan, namun ia dapat membaca hanya jika ia dapat mengakses komputer kita
Ilustrasi Pemakaian PGP
· Public-key sangat lambat bila dibandingkan dengan konvensional, jadi PGP akan mengkombinasikan dua algoritma, yaitu RSA and IDEA, untuk melakukan enkripsi plaintext kita.
· Sebagai contoh, Badrun (pemilik PGP) ingin mengenkripsi suatu file yang diberi nama plain.txt sedemikian sehingga hanya si Matangin yang dapat mendekripsi-nya. Maka Badrun mengirimkan PGP perintah (command line) untuk melakukan enkripsi :
pgp -e plain.txt Matangin
Pada command line ini, pgp adalah file executable, -e berarti memberitahukan PGP untuk meng-encrypt file, plain.txt adalah nama plaintext, dan dul merepresentasikan public key suatu tujuan (Matangin) yang diinginkan Badrun untuk mengenkripsi message-nya. PGP menggunakan suatu random number generator, dalam file randseed.bin untuk menghasilkan suatu kunci (session key) temporary IDEA. Session key itu sendiri di-enkripsi dengan kunci RSA public yang direpresentasikan oleh Matangin yang disematkan pada plaintext.
· Kemudian, PGP menggunakan session key untuk mengenkripsi message, ASCII-armors dan menyimpan seluruhnya sebagai cipher.asc. Bila Matangin ingin membaca pesannya, ia mengetikkan command:
pgp cipher.asc
· PGP menggunakan secret key milik Matangin, yang merupakan kunci RSA, untuk men-dekripsi sessi kunci yang mana, yang jika dipanggil oleh Badrun akan dienkripsi oleh public key. kemudian, conventional crypto digunakan dalam bentuk session key untuk mendekripsi sisa dari message. Alasan prinsip ini adalah sebagai pengganti/kompensasi dari RSA karena "RSA is too slow, it's not stronger, and it may even be weaker." (-PGP Documentation, pgpdoc2.txt).
Enkripsi untuk File-File Biner
Untuk mereka yang terbiasa bekerja dengan file-file biner, pada usenet mengetahui istilah uuencode. Uuenconde adalah suatu program, yang terutama untuk UNIX, namun sekarang berkembang sehingga dapat mengubah file-file biner seperti .GIF or .AU menjadi ASCII text yang sesuai dengan format pengiriman usenet. Feature ini juga dimiliki oleh PGP. File config.txt (mungkin disebut pgp.ini atau .pgprc ; tergantung protokol local) memiliki suatu option untuk berapa banyak baris file ASCII yang dapat dimuat. Jika jumlah ini tercapai, PGP akan memecah-mecah file armored .asc menjadi .as1, .as2, .as3, ... dan semuanya harus digabungkan satu sama lain secara bersama-sama dan menjalankan PGP dalam suatu file yang besar. Untuk mengenkripsi suatu file biner, gunakan command berikut:
pgp -a picture.gif
atau option TextMode diset ke ON:
pgp -a picture.gif +textmode=off

Sumber: http://kuliahprogram.blogspot.com/2010/03/metode-enkripsi-pgp-pretty-good-privacy.html

Pengertian Hacker

Sejarah Hacker

Terminologi peretas muncul pada awal tahun 1960-an di antara para anggota organisasi mahasiswa Tech Model Railroad Club di Laboratorium Kecerdasan Artifisial Massachusetts Institute of Technology (MIT). Kelompok mahasiswa tersebut merupakan salah satu perintis perkembangan teknologi komputer dan mereka berkutat dengan sejumlah komputer mainframe. Kata bahasa Inggris "hacker" pertama kalinya muncul dengan arti positif untuk menyebut seorang anggota yang memiliki keahlian dalam bidang komputer dan mampu membuat program komputer yang lebih baik daripada yang telah dirancang bersama.
Kemudian pada tahun 1983, istilah hacker mulai berkonotasi negatif. Pasalnya, pada tahun tersebut untuk pertama kalinya FBI menangkap kelompok kriminal komputer The 414s yang berbasis di Milwaukee, Amerika Serikat. 414 merupakan kode area lokal mereka. Kelompok yang kemudian disebut hacker tersebut dinyatakan bersalah atas pembobolan 60 buah komputer, dari komputer milik Pusat Kanker Memorial Sloan-Kettering hingga komputer milik Laboratorium Nasional Los Alamos. Satu dari pelaku tersebut mendapatkan kekebalan karena testimonialnya, sedangkan 5 pelaku lainnya mendapatkan hukuman masa percobaan.
Kemudian pada perkembangan selanjutnya muncul kelompok lain yang menyebut-nyebut diri sebagai peretas, padahal bukan. Mereka ini (terutama para pria dewasa) yang mendapat kepuasan lewat membobol komputer dan mengakali telepon (phreaking). Peretas sejati menyebut orang-orang ini cracker dan tidak suka bergaul dengan mereka. Peretas sejati memandang cracker sebagai orang malas, tidak bertanggung jawab, dan tidak terlalu cerdas. Peretas sejati tidak setuju jika dikatakan bahwa dengan menerobos keamanan seseorang telah menjadi peretas.
Para peretas mengadakan pertemuan tahunan, yaitu setiap pertengahan bulan Juli di Las Vegas. Ajang pertemuan peretas terbesar di dunia tersebut dinamakan Def Con. Acara Def Con tersebut lebih kepada ajang pertukaran informasi dan teknologi yang berkaitan dengan aktivitas peretasan.
Peretas memiliki konotasi negatif karena kesalahpahaman masyarakat akan perbedaan istilah tentang hacker dan cracker. Banyak orang memahami bahwa peretaslah yang mengakibatkan kerugian pihak tertentu seperti mengubah tampilan suatu situs web (defacing), menyisipkan kode-kode virus, dan lain-lain, padahal mereka adalah cracker. Cracker-lah menggunakan celah-celah keamanan yang belum diperbaiki oleh pembuat perangkat lunak (bug) untuk menyusup dan merusak suatu sistem. Atas alasan ini biasanya para peretas dipahami dibagi menjadi dua golongan: White Hat Hackers, yakni hacker yang sebenarnya dan cracker yang sering disebut dengan istilah Black Hat == Sejarah Hacker ==
Terminologi peretas muncul pada awal tahun 1960-an di antara para anggota organisasi mahasiswa Tech Model Railroad Club di Laboratorium Kecerdasan Artifisial Massachusetts Institute of Technology (MIT). Kelompok mahasiswa tersebut merupakan salah satu perintis perkembangan teknologi komputer dan mereka berkutat dengan sejumlah komputer mainframe. Kata bahasa Inggris "hacker" pertama kalinya muncul dengan arti positif untuk menyebut seorang anggota yang memiliki keahlian dalam bidang komputer dan mampu membuat program komputer yang lebih baik daripada yang telah dirancang bersama.
Kemudian pada tahun 1983, istilah hacker mulai berkonotasi negatif. Pasalnya, pada tahun tersebut untuk pertama kalinya FBI menangkap kelompok kriminal komputer The 414s yang berbasis di Milwaukee, Amerika Serikat. 414 merupakan kode area lokal mereka. Kelompok yang kemudian disebut hacker tersebut dinyatakan bersalah atas pembobolan 60 buah komputer, dari komputer milik Pusat Kanker Memorial Sloan-Kettering hingga komputer milik Laboratorium Nasional Los Alamos. Satu dari pelaku tersebut mendapatkan kekebalan karena testimonialnya, sedangkan 5 pelaku lainnya mendapatkan hukuman masa percobaan.
Kemudian pada perkembangan selanjutnya muncul kelompok lain yang menyebut-nyebut diri sebagai peretas, padahal bukan. Mereka ini (terutama para pria dewasa) yang mendapat kepuasan lewat membobol komputer dan mengakali telepon (phreaking). Peretas sejati menyebut orang-orang ini cracker dan tidak suka bergaul dengan mereka. Peretas sejati memandang cracker sebagai orang malas, tidak bertanggung jawab, dan tidak terlalu cerdas. Peretas sejati tidak setuju jika dikatakan bahwa dengan menerobos keamanan seseorang telah menjadi peretas.
Para peretas mengadakan pertemuan tahunan, yaitu setiap pertengahan bulan Juli di Las Vegas. Ajang pertemuan peretas terbesar di dunia tersebut dinamakan Def Con. Acara Def Con tersebut lebih kepada ajang pertukaran informasi dan teknologi yang berkaitan dengan aktivitas peretasan.
Peretas memiliki konotasi negatif karena kesalahpahaman masyarakat akan perbedaan istilah tentang hacker dan cracker. Banyak orang memahami bahwa peretaslah yang mengakibatkan kerugian pihak tertentu seperti mengubah tampilan suatu situs web (defacing), menyisipkan kode-kode virus, dan lain-lain, padahal mereka adalah cracker. Cracker-lah menggunakan celah-celah keamanan yang belum diperbaiki oleh pembuat perangkat lunak (bug) untuk menyusup dan merusak suatu sistem. Atas alasan ini biasanya para peretas dipahami dibagi menjadi dua golongan: White Hat Hackers, yakni hacker yang sebenarnya dan cracker yang sering disebut dengan istilah Black Hat Hackers.

Hacker dalam film

Pada 1983 keluar pula sebuah film berjudul War Games yang salah satu perannya dimainkan oleh Matthew Broderick sebagai David Lightman. Film tersebut menceritakan seorang remaja penggemar komputer yang secara tidak sengaja terkoneksi dengan super komputer rahasia yang mengontrol persenjataan nuklir AS.
Kemudian pada tahun 1995 keluarlah film berjudul Hackers, yang menceritakan pertarungan antara anak muda jago komputer bawah tanah dengan sebuah perusahaan high-tech dalam menerobos sebuah sistem komputer. Dalam film tersebut digambarkan bagaimana akhirnya anak-anak muda tersebut mampu menembus dan melumpuhkan keamanan sistem komputer perusahaan tersebut. Salah satu pemainnya adalah Angelina Jolie berperan sebagai Kate Libby alias Acid Burn.
Pada tahun yang sama keluar pula film berjudul The Net yang dimainkan oleh Sandra Bullock sebagai Angela Bennet. Film tersebut mengisahkan bagaimana perjuangan seorang pakar komputer wanita yang identitas dan informasi jati dirinya di dunia nyata telah diubah oleh seseorang. Dengan keluarnya dua film tersebut, maka eksistensi terminologi hacker semakin jauh dari yang pertama kali muncul di tahun 1960-an di MIT.film terbaru sekarang berjudul "swordfish" juga menceritakan perjalanan black hat hacker terbaik yang telah bertobat namun terjebak dalam pertikaian anti teroris dan dipaksa meretas sistem.


 Hacker Dapat dikategorikan dalam 3 tipe yaitu:
1. Black Hat Hacker

 Topi hitam atau Peretas topi hitam (Bahasa Inggris:Black hat) adalah istilah teknologi informasi dalam yang mengacu kepada para peretas yang menerobos keamanan sistem komputer tanpa izin, umumnya dengan maksud untuk mengakses komputer-komputer yang terkoneksi ke jaringan tersebut. Istilah perengkah (cracker) diajukan oleh Richard Stallman untuk mengacu kepada peretas dalam arti ini.
2. White Hat Hacker

Peretas putih atau White hat hacker adalah istilah teknologi informasi dalam bahasa Inggris yang mengacu kepada peretas yang secara etis menunjukkan suatu kelemahan dalam sebuah sistem komputer. White hat secara umum lebih memfokuskan aksinya kepada bagaimana melindungi sebuah sistem, dimana bertentangan dengan black hat yang lebih memfokuskan aksinya kepada bagaimana menerobos sistem tersebut. Topi putih atau peretas putih adalah pahlawan atau orang baik, terutama dalam bidang komputer, dimana ia menyebut etika hacker atau penetrasi penguji yang berfokus pada mengamankan dan melindungi IT sistem.
Peretas topi putih atau peretas suci, juga dikenal sebagai "good hacker," adalah ahli keamanan komputer, yang berspesialisasi dalam penetrasi pengujian, dan pengujian metodologi lain, untuk memastikan bahwa perusahaan sistem informasi yang aman. Pakar keamanan ini dapat memanfaatkan berbagai metode untuk melaksanakan uji coba mereka, termasuk rekayasa sosial taktik, penggunaan alat-alat hacking, dan upaya untuk menghindari keamanan untuk mendapatkan masuk ke daerah aman.
  
3. Gray Hat Hacker 
Greyhat. Sebuah istilah yang mendefinisikan gabungan dari cracker dan hacker. Para Greyhat adalah sekelompok orang yang memiliki kecenderungan mempelajari segala sesuatu tentang komputer. Sering ada di berbagai forum diskusi dan mengajukan pertanyaan, dan melihat jawaban pertanyaan mereka, atau menanyakan tentang sesuatu tanpa mencarinya dengan google. Para Greyhat sering melakukan pembobolan sistem dan mengacaukan keadaan. Bagaimanapun, seorang greyhat membiarkan administrator mengetahui bagaimana mereka berhasil menyusup ke dalam sistemnya. Mereka cenderung melakukan sesuatu yang ilegal, namun hanya untuk memuaskan keingintahuan dan melihat apa yang terjadi. Para Greyhat senang menulis exploit dan membaginya dengan orang lain.
A grey hat, in the hacking community, refers to a skilled hacker whose activities fall somewhere between white and black hat hackers on a variety of spectra. It may relate to whether they sometimes arguably act illegally, though in good will, or to how they disclose vulnerabilities. They usually do not hack for personal gain or have malicious intentions, but may be prepared to technically commit crimes during the course of their technological exploits in order to achieve better security.[1] Whereas white hat hackers will tend to advise companies of security exploits quietly, grey hat hackers are prone to "advise the hacker community as well as the vendors and then watch the fallout".[2]

History

The term Grey Hat was coined by a hacker group called L0pht in 1998. The group references it in an interview with the NY Times[3] from 1999 describing their "gray-hat" behavior. The earliest known use of the term Grey Hat, in the context of computer security literature, may be traced back to 2001. The phrase was used to describe hackers who support the ethical reporting of vulnerabilities directly to the software vendor.[4] He contrasted this with the full disclosure practices that were prevalent in the white hat community at the time; and the principles of the black hat, whereby no one should be made aware of security holes.
In 2002, however, the Anti-Sec community published use of the term to refer to people who work in the security industry by day, but engage in black hat activities by night.[5] The irony was that for black hats, this interpretation was seen as a derogatory term; whereas amongst white hats it was a term that lent a sense of popular notoriety.
Following the rise and eventual decline of the Full Disclosure vs Anti-Sec "golden era" - and the subsequent growth of Ethical Hacking philosophy—the term grey hat began to take on all sorts of diverse meanings. The prosecution in the US of Dmitry Sklyarov for activities which were legal in his home country changed the attitudes of many security researchers. As the Internet became used for more critical functions, and concerns about terrorism grew, the term white hat started referring to corporate security experts who did not support full disclosure. [6]
Nevertheless, in 2004, Harris (et al.) published a book on grey hat methodologies. This built upon the idea that black hats have malicious intentions and do not disclose their secrets; whereas white hats always engaged in public full disclosure, freely publicising security flaws in the hope that they will be fixed. The authors espoused that grey hats fall somewhere between, in that they derive income from notifying the vendor of what needs to be fixed after they have penetrated a system.[7]
In 2006, the term was used to describe freelance hackers who browse the internet in search of security holes, and then seek to charge the host a fee for fixing the issue.[8]
In 2008, the EFF defined grey hats as ethical security researchers who inadvertently or arguably violate the law in an effort to research and improve security. They advocate for computer offense laws that are clearer and more narrowly drawn.[9]

Summary

In summary, the term grey hat may refer to a hacker who:
  • Engages in security research with the intention to secure rather than exploit
  • Grapples with questions of ethics and law in the line of their work
  • Does not support full disclosure of vulnerabilities
  • Usually reports the vulnerability to the product vendor.

Examples

In April 2000, hackers known as "{}" and "Hardbeat" gained unauthorized access to apache.org.[10] They chose to alert Apache crew of the problems rather than try to damage the apache.org servers.[11]
In June 2010, a group of computer experts known as Goatse Security exposed a flaw in AT&T security which allowed the e-mail addresses of iPad users to be revealed.[12] The group revealed the security flaw to the media after AT&T had been notified. Since then, the FBI has opened an investigation into the incident and raided the house of weev, the group's most prominent member.[13]
In April 2011, a group of experts discovered that the Apple iPhone and 3G iPads were 'logging where the user visits'. Apple released a statement saying that the iPad and iPhones were only logging the towers that the phone could access. There have been numerous articles on the matter and it has been viewed as a minor security issue. This instance would be classified as "grey hat" because although the experts could have used this for malicious intent, the issue was reported. [14]


sumber :
http://id.wikipedia.org/wiki/Peretas_topi_hitam
http://id.wikipedia.org/wiki/White_hat_hacker
http://en.wikipedia.org/wiki/Grey_hat

honeypot

Konsep serupa honeypot (sebelumnya belum diberi istilah seperti itu) dipercaya sudah cukup lama ada, walaupun tidak ada literatur yang membahasnya sebelum tahun 1990. Tahun 1990 Clifford Stoll menerbitkan buku The Cuckoo’s Egg, yang lebih mirip cerita detektif. Penerbitnya Pocket Books, yang lebih dikenal dengan novel. Inilah penerbitan pertama yang menguraikan konsep honeypot. Buku ini menceritakan kejadian sesungguhnya selama periode sepuluh bulan di tahun 1986-1987. Stoll adalah astronom pada Lawrence Berkeley Lab yang menjadi admin berbagai komputer untuk komunitas astronom. Selisih akuntansi senilai 75 sen membuatnya menyadari akan adanya hacker bernama ‘Hunter,’ yang telah menyusup ke dalam sistem.


Bukannya menutup account penyusup ini, Stoll malah membiarkannya berada dalam sistem, agar dapat mempelajarinya lebih jauh dan memburunya. Tanpa disadari penyerang, Stoll menyiapkan direktori SDINET (Strategic Defence Initiave Network) dan mengisinya dengan file-file yang pura-pura berisi berbagai file keuangan dan rahasia negara. Hacker ini ternyata tidak tertarik pada file-file keuangan. Makalah teknis pertama mengenai honeypot terbit pada tahun 1990 itu juga, tulisan Bill Cheswick berjudul ‘An Eve-ning with Berfeld in Which a Cracker Is Lured, Endured and Studied’ . Berbeda dengan yang pertama, Cheswick memang menyiapkan suatu sistem yang memang untuk diserang, menjadikannya kasus pertama dari honeypot yang sesungguhnya. Pada makalah ini Cheswick bukan saja membahas cara membangun dan menggunakan honeypot, melainkan juga menceritakan bagaimana seorang hacker Belanda dipelajari sewaktu dia menyerang dan menguasai sistem. Cheswick pertamatama membangun suatu sistem dengan beberapa kelemahan (termasuk Sendmail) untuk mendapatkan ancaman apa saja yang ada dan bagaimana cara kerjanya. Tujuannya bukanlah untuk menangkap orang tertentu, melainkan untuk mempelajari kegiatan membahayakan apa saja yang bisa terjadi terhadap network dan sistemnya. Cheswick menciptakan suatu lingkungan terkontrol yang disebutnya sebagai ‘jail’ (ia tidak menyebutnya sebagai honeypot), yang mengurung kegiatan sang penyerang. Hacker Belanda dengan nickname Berfeld ini memasuki sistem dengan memanfaatkan kelemahan pada Sendmail sampai mendapatkan kendali terhadap sistem. Secara umum, honeypot dapat didefinisikan sebagai sebua sumber daya sistem informasi dimana nilai guna dari sumber daya tersebut justru berdasar kepada terdeteksinya kasus penggunaan yang tidak terotorisasi atau tidak diperbolehkan secara hukum dari sumber daya tersebut. Atau dengan kata lain, honeypot adalah sebuah sumber daya yang bersifat seakan-akan target yang sebenarnya, yang dengan sengaja disediakan untuk diserang atau diambil alih. Oleh karena itu, honeypot akan diamati, diserang bahkan dieksploitasi oleh penyerang atau penyusup. Tujuan utama dari honeypot ini adalah untuk mengumpulkan informasi dari suatu serangan dan penyerang yang melakukannya. Intruder atau penyerang merupakan istilah umum yang diberikan untuk menggambarkan seseorang yang berusaha untuk masuk ke dalam sistem dalam arti berusaha menggunakan sistem dimana mereka tidak memiliki autorisasi atau menggunakan sistem untuk maksud yang menyimpang di luar hak-hak yang mereka miliki.


DEFINISI HONEYPOT


Ada beberapa definisi honeypot yang disampaikan oleh beberapa peneliti honeypot pada makalah sistem kemanan yang mereka buat maupun dari halaman web. Menurut Lance Spitzner, seorang arsitek sistem keamanan Sun Microsystems, ”A honeypot is security resource whose value lies in being probed, attacked, or compromised.” Definisi ini menjadi acuan beberapa makalah lainnya. Dari definisi itu dapat diambil kesimpulan bahwa honeypot baru dikatakan suatu sistem keamanan jika honeypot tersebut disusupi, diserang, atau dikendalikan oleh penyerang. Ada juga seorang insinyur berkebangsaan Swiss bernama Reto Baumann menyikapi interpretasi yang diberikan oleh Lance Spitzner. Menurut Baumann melalui tugas akhir diplomanya, ” A honeypot is a resource which pretends to be a real target. A honeypot is expected to be attacked or compromised. The main goals are the distraction of an attacker and the gain of information about an attack and the attacker.” Jadi, menurut Baumann, honeypot adalah sebuah sumberdaya sistem keamanan yang dibuat sebagai tujuan utama penyerang yang sebenarnya merupakan sistem yang palsu untuk menjebak penyerang. Sistem honeypot biasanya hanya sebuah sistem yang dihubungkan dengan jaringan produktif, atau sistem yang asli, yang ada dengan tujuan untuk menjebak penyerang. Gambar berikut memperlihatkan sebuah sistem fisik honeypots tunggal yang diletakkan pada jaringan internal. Sistem tersebut kemudian dapat mengemulasikan berbagai variasi sistem atau lubang-lubang dari sistem yang mudah untuk diserang.

TIPE HONEYPOT


Honeypot dibagi menjadi dua tipe dasar, yaitu production honeypot dan research honeypot. Tujuan utama dari production honeypot adalah untuk membantu mengurangi resiko keamanan jaringan pada sebuah organisasi. Production honeypot memberikan suatu nilai tambah bagi keamanan jaringan dari suatu organisasi. Tipe kedua, research honeypot, adalah honeypot yang didesain untuk mendapatkan informasi mengenai aktivitas-aktivitas dari komunitas penyerang atau penyusup. Research honeypot tidak memberikan suatu nilai tambah secara langsung kepada suatu organisasi, melainkan digunakan sebagai alat untuk meneliti ancaman-ancaman keamanan yang mungkin dihadapi dan bagaimana cara untuk melindungi diri dari ancaman tersebut.


KLASIFIKASI HONEYPOT


Honeypot dapat diklasifikasikan berdasarkan pada tingkat interaksi yang dimilikinya. Tingkat interaksi dapat didefinisikan sebagai tingkat aktivitas penyerang/ intruder di dalam sistem yang diperbolehkan maka semakin tinggi pula tingkat interaksi honeypot.


LOW INTERACTION HONEYPOT

Low-interaction honeypot merupakan honeypot dengan tingkat interaksi honeypot, yaitu honeypot yang didesain untuk mengemulasikan service (layanan) seperti pada server yang asli. Penyerang hanya mampu memeriksa dan terkoneksi ke satu atau beberapa port.

Kelebihan low-interaction honeypot yaitu:

a. Mudah di install, dikonfigurasi, deployed, dan dimaintain

b. Mampu mengemulasi suatu layanan seperti http, ftp, telnet, dsb.

c. Difungsikan untuk deteksi serangan, khususnya pada proses scanning atau percobaan


pembukaan koneksi pada suatu layanan. Kekurangan low-interaction honeypot :


a. Layanan yang di berikan hanya berupa emulasi, sehingga penyerang tidak dapat berinteraksi secara penuh dengan layanan yang diberikan atau sistem operasinya secara langsung

b. Informasi yang bisa kita dapatkan dari penyerang sangat minim.

c. Apabila serangan dilakukan oleh "real person" bukan "automated tools" mungkin akan segera menyadari bahwa yang sedang dihadapi merupakan mesin honeypot, karena keterbatasan layanan yang bisa diakses.


MEDIUM INTERACTION HONEYPOT


Kelebihannya Medium Interaction Honeypot:


a. Memiliki kemampuan yang lebih banyak untuk berinteraksi dengan penyerang dibandingkan low-interaction honeypot namun tidak sebanyak high-interaction honeypot.


b. Emulasi layanan dapat ditambahkan berbagai macam fitur tambahan sehingga seakanakan penyerang benar-benar sedang berinteraksi dengan layanan yang sebenarnya.


c. Contoh: script untuk mengemulasikan IIS web server dengan berbagai macam informasi tambahan yang menyertai web server tersebut sehingga benar-benar terlihat seperti aslinya, atau pun juga membuat emulasi IIS yang dapat berinteraksi dengan suatu jenis worm, sehingga kita bisa mendapatkan payload dari worm tersebut untuk dianalisis selanjutnya.


d. Contoh: menggunakan jail atau chroot, yaitu membangun sistem operasi virtual pada partisi yang terpisah didalam sistem operasi yang sebenarnya dimana sistem operasi virtual tersebut sepenuhnya di kontrol oleh sistem operasi yang sebenarnya, cara ini dapat memberikan suasana sistem operasi yang

sesungguhnya bagi penyerang. Kekurangan Medium Interaction Honeypot :


a. Sistem tersebut cukup kompleks.

b. Memerlukan usaha lebih untuk maintain dan deploy sistem tersebut sehingga akses yang diberikan kepada penyerang benar-benar terjamin tingkat keamanannya namun tetap dapat memberikan suasana sistem yang nyata bagi penyerang sehingga penyerang tersebut tidak curiga bahwa aktivitasnya sedang di monitor.


HIGH INTERACTION HONEYPOT


Pada high-interaction honeypot terdapat sistem operasi dimana penyerang dapat berinteraksi langsung dan tidak ada batasan yang membatasi interaksi tersebut. Menghilangkan batasan-batasan tersebut menyebabkan tingkat risiko yang dihadapi semakin tinggi karena penyerang dapat memiliki akses root. Pada saat yang sama, kemungkinan pengumpulan informasi semakin meningkat dikarenakan kemungkinan serangan yang tinggi. Dikarenakan penyerang dapat berinteraksi secara penuh dengan sistem operasi, maka apabila si penyerang telah mendapat akses root.


Kelebihannya :


a. Penyerang berinteraksi langsung dengan sistem yang nyata termasuk diantaranya sistem operasi, network, hingga layanan yang diberikan ( web service, ssh service, mail service, dll )


b. Umumnya dibangun suatu sistem khusus dengan topologi yang telah dipersiapkan.

c. Sistem tersebut biasanya terdiri dari berbagai macam implementasi dari teknologi keamanan yang banyak digunakan untuk melindungi suatu sistem, seperti firewall,

IDS/IPS, router, dll.


d. Target serangan berupa sistem operasi sebenarnya yang siap untuk berinteraksi secara

langsung dengan penyerang.


Kekurangannya :


a. Perencanaan dan implementasi sistem jauh lebih rumit dan dibutuhkan banyak pertimbangan.


b. High-interaction honeypot bersifat tidak efisien karena membutuhkan pengawasan berkala.


c. Apabila telah diambil alih oleh penyerang maka honeypot tersebut dapat menjadi ancaman bagi jaringan yang ada.


SEJARAH WIRELESS HONEYPOT


Kemajuan teknologi honeypot mulai terlihat ketika Kevin Poulsen pada tahun 2002 mempublikasikan penelitiannya, Wi-Fi Honeypots a New Hacker Trap , penelitian Poulsen ini dianggap beberapa pihak sebagai teknologi wireless honeypot yang pertama.
Suatu tim peneliti, WISE ( Wireless Information Security Experiment ) pada tahun 2002 didirikan oleh SAIC ( Science Applications International Corporation ) di Washington DC, Amerika Serikat. Tim peneliti ini meneliti celah keamanan jaringan wireless pada waktu itu, tim tersebut mendapati bahwa kebanyakan jaringan wireless pada saat itu sangat mudah untuk disusupi dan sangat terbuka. Jenis ancaman yang ditemukan adalah akses yang tidak terotorisasi, penggunaan jaringan wireless yang ilegal, mendengarkan proses komunikasi pada wireless secara ilegal ( eavesdropping ). Ancaman kemanan tersebut merupakan ancaman keamanan yang paling utama dan paling sering terjadi saat ini. Pada akhir 2002, sebuah organisasi bernama Tenebris mempublikasikan hasil penelitian mereka, yaitu pengumpulan data dari wireless honeypot yang mereka implementasikan di Ottawa ( Canada ) dan menyimpulkan bahwa sangat banyak terjadi aktivitas war driving saat itu dan apa saja yang sering menjadi target serangan para penyerang di jaringan wireless. Selanjutnya, Tenebris melanjutkan riset mereka di sekitar kota London lalu menuju Adelaide, South Australia.


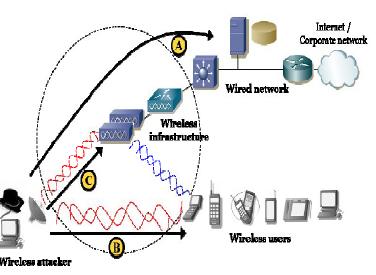
SKENARIO SERANGAN PADA JARINGAN WIRELESS


Dari beberapa penelitian sebelumnya, ada suatu bentuk pola skenario serangan yang umum terjadi pada sistem keamanan wireless. Setidaknya ada tiga pola skenario

serangan, yaitu:


A. Serangan yang sebenarnya ditujukan ke jaringan kabel ( LAN ) dengan memakai jaringan wireless sebagai media untuk menyusup ke LAN.


B. Serangan yang langsung ditujukan kepada pengguna jaringan wireless. Jenis serangan ini menyerang perangkat wireless user.


C. Serangan yang ditujukan ke infrastruktur jaringan wireless secara keseluruhan. Jenis serangan ini biasanya bertujuan mengambil alih akses penuh jaringan wireless.

RSITEKTUR WIRELESS HONEYPOT


Secara umum arsitektur wireless honeypot yang akan diimplementasikan adalah sebagai berikut.


a. Wireless Access Point ( WAP ) sebagai media prasarana jaringan wireless.

b. Wireless Client ( WC ) merupakan pihak pengguna jaringan wireless ( user ).

c. Wireless Monitor ( WMON ) sebagai perangkat yang merekam trafik jaringan.

d. Wireless Data Analysis ( WDA ) berfungsi menganalisis trafik dari WMON

e. Wired Instructure ( WI ) merupakan infrastruktur LAN.

sumber : http://ardiansyah-iskandar.blogspot.com/2011_02_01_archive.html

Membuat Password yang Aman

Password digunakan untuk mengakses dokumen, file, halaman web, account, yang dilindungi. Tujuan pembuatan password adalah demi keamanan. Password yang kuat akan membuat orang yang tidak berhak sulit untuk membuka password. Tips berikut ini untuk membuat password yang kuat. Tip ini dapat digunakan untuk membuat berbagai macam password, seperti password dokumen, passord file, password email, password blog, account bank, dan lain-lain.
Password yang baik memiliki beberapa kriteria, antara lain:
  1. Lebih dari enam karakter. Password yang pendek lebih mudah dibongkar daripada password yang panjang
  2. Kombinasi dari huruf, angka, dan simbol.
  3. a. Bukan berupa urutan atau perulangan, seperti: ” 123456″, “44444″, “abcd”, “qwerty” (urutan tombol dalam keyboard). b. Bukan kata-kata yang umum dengan beberapa perubahan simbol yang mirip: seperti: “i$r0i”, M1cr0$oft”, atau “P@ssw0rD”
  4. Mudah diingat, tetapi sulit diingat bagi orang lain:
  5. a. Bukan nama login Anda, nama panggilan anda, atau tanggal lahir anda. b. Bukan kata-kata yang mudah ditemukan di dalam kamus. c. Bukan kombinasi yang sangat sulit diingat. Saking sulitnya diingat, bahkan Anda sendiri sulit mengingatnya. Berabe kan.
Empat langkah mudah membuat password yang kuat:
  1. Pikirkan sebuah kalimat yang mudah Anda ingat.
  2. Misalnya: Bogor kota hujan, petir, dan angkot.
  3. Ambil setiap huruf pertama dari kalimat tersebut.
  4. Misal: bkhpda
  5. Kombinasikan password tersebut dengan huruf besar, huruf kecil, atau angka.
  6. Misal:BkH6Da
  7. Ganti beberapa huruf dengan karakter khusus yang ada di atas keyboard.
  8. Misal: &kH6D@ Password ini menjadi lebih kuat.
Password yang sudah dibuat memang sudah cukup baik kuat dan sulit dibongkar. Masih ada sedikit kiat lagi agar password anda menjadi lebih aman.
  1. Jangan pernah memberitahukan password anda pada orang lain
  2. Jangan pernah membuat catatan password, baik di kertas, di buku, atau di komputer
  3. Jangan pernah mengirimkan password di melalui email
  4. Ubah password secara reguler. Ini mungkin sangat penting untuk hal-hal yang sangat-sangat rahasia.
  5. Jangan memberikan password yang sama untuk account yang berbeda-beda. Tapi kalau terlalu banyak password pusing juga ya…
  6. Jangan memilih pilihan untuk menyimpan password di dalam komputer. Saat ini beberapa program menawarkan pilihan untuk menyimpan password. Kalau memang tidak perlu jangan lakukan hal ini.
Yang paling penting adalah Anda harus mengingat password ini di kepala Anda sendiri. Jangan sampai karena password yang anda buat sangat komplek, justru anda sendiri jadi lupa mengingatnya.
Semoga bermanfaat.

Sumber:  http://isroi.wordpress.com/2008/04/24/membuat-password-yang-aman/